Quand on supprime un fichier, le système ne fait que libérer l’espace qu’il occupait : les données restent sur le disque tant qu’une autre écriture ne les remplace pas, et un logiciel de récupération peut les retrouver. Un effaceur de fichiers sécurisé écrase ces données avant de libérer l’espace, ce qui les rend irrécupérables sur un disque dur classique.
Ce que devient un fichier envoyé à la corbeille
Vider la corbeille retire le fichier de la liste du système de fichiers, c’est-à-dire l’index qui dit où se trouvent les données. Le contenu, lui, n’est pas touché.
C’est pour cela que la récupération fonctionne : tant que les blocs n’ont pas été réutilisés, ils contiennent encore le fichier. Si un fichier résiste à la suppression, la suppression d’un fichier bloqué demande une autre approche, mais le problème de fond reste le même une fois la suppression réussie.
Comment fonctionne un effaceur de fichiers sécurisé
Un effaceur remplace d’abord le contenu du fichier par des zéros ou des données aléatoires, directement sur les emplacements qu’il occupait. Il supprime ensuite le nom du fichier et ses métadonnées, puis libère l’espace.
La même logique s’applique aux fichiers déjà supprimés : l’effaceur peut écraser l’espace libre du disque, là où traînent encore leurs données. La suppression définitive d’un fichier repose donc sur l’écrasement, pas sur la corbeille.
Une passe ou plusieurs : ce qui suffit vraiment
Les méthodes à passes multiples viennent d’une époque où les disques étaient moins denses et où l’on craignait que des traces magnétiques subsistent sous une première écriture. Ces méthodes sont restées dans beaucoup de logiciels, et certaines proposent encore plusieurs dizaines de passes.
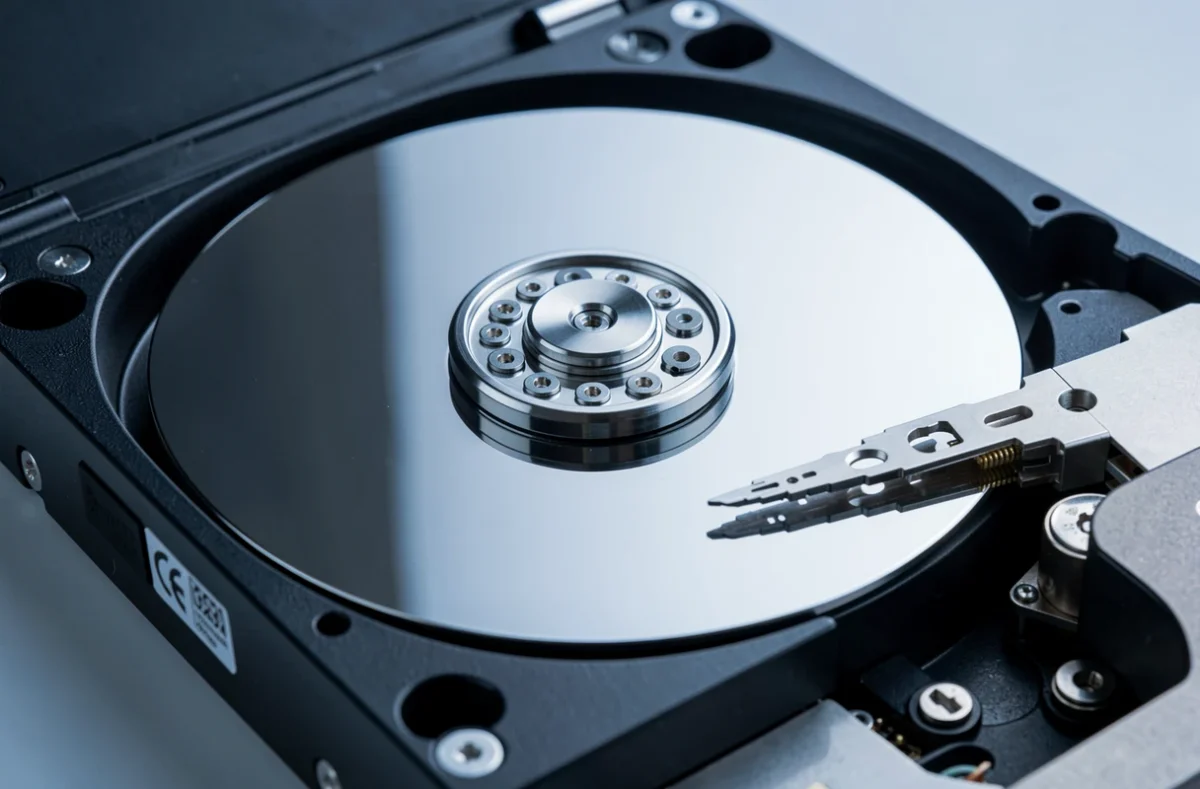
La recommandation actuelle du NIST (publication SP 800-88, consacrée à l’effacement des supports) est plus simple : sur un support magnétique, une seule passe d’écrasement avec un motif fixe, comme des zéros, suffit à empêcher la récupération, même avec des techniques de laboratoire. Multiplier les passes allonge surtout la durée de l’opération.
Le cas du SSD et des clés USB
Le principe d’écrasement suppose que le système écrive exactement au même endroit. Ce n’est pas le cas d’un SSD ou d’une clé USB : la mémoire flash répartit l’usure entre ses cellules et garde des cellules de réserve, que le système ne peut pas adresser directement.
Le NIST le formule ainsi : l’écrasement ne permet pas à l’utilisateur d’effacer toutes les données antérieures sur ce type de support. Une copie de l’ancien fichier peut donc survivre dans une cellule que l’effaceur n’atteint jamais.
Les solutions sont d’un autre ordre. Il faut soit utiliser les commandes d’effacement prévues par le fabricant pour le support entier, soit recourir à l’effacement cryptographique, qui détruit la clé de chiffrement plutôt que les données. Chiffrer le disque dès le départ rend cette seconde option possible, et protéger un dossier par mot de passe en est une version à petite échelle.
Effacer un fichier avec les outils de Windows et de Linux
Aucun logiciel tiers n’est nécessaire pour un effacement simple. Les systèmes fournissent leurs propres commandes.
- Sous Windows, la commande cipher /w suivie d’un dossier (par exemple cipher /w:C:\) supprime les données de l’espace libre de tout le volume concerné. On supprime d’abord les fichiers normalement, puis on écrase l’espace libre.
- Sous Linux, la commande shred écrase un fichier ou un périphérique, avec trois passes par défaut. L’option -u supprime le fichier une fois écrasé.
Ces outils ont des limites. D’après la documentation de shred, la commande suppose que le système de fichiers écrase les données en place, et elle est moins efficace sur ext3 et ext4 en mode de journalisation des données. Sur un SSD, le constat précédent s’applique aussi.
Les traces qui survivent à l’effacement
Un effaceur n’agit que sur le fichier visé. Il ne touche ni les sauvegardes, ni les copies synchronisées dans un service en ligne, ni les versions précédentes conservées par le système.
Les fichiers temporaires créés par les logiciels de bureautique et les points de restauration peuvent aussi contenir des fragments du document. Effacer un fichier sensible suppose donc de repérer d’abord où il a été copié, y compris dans vos copies de sauvegarde des fichiers.
Avant de revendre un ordinateur ou de jeter un disque
Pour un appareil qui change de mains, effacer fichier par fichier n’est pas réaliste. Il vaut mieux effacer le support entier : écrasement complet du disque dur, ou effacement cryptographique si le disque était chiffré.
Une entreprise qui détient des données personnelles doit aussi savoir ce qui reste sur ses machines au moment de les réformer. La sécurité des données en entreprise inclut cette étape, souvent oubliée au moment du renouvellement du parc.
Un disque confié à un recycleur sans effacement préalable reste lisible par quiconque le récupère : le formatage rapide ne change rien à ce que contiennent les blocs.